FortiGate چیست؟ بررسی قابلیتها و نقش آن در امنیت شبکه

با افزایش حملات سایبری، باجافزارها، سرقت اطلاعات و دسترسیهای غیرمجاز، تأمین امنیت شبکه دیگر با یک آنتیویروس یا چند قانون ساده روی روتر امکانپذیر نیست. سازمانها به راهکاری نیاز دارند که بتواند ترافیک شبکه را بهصورت هوشمند بررسی کند، دسترسیها را کنترل کند و در برابر تهدیدهای مختلف از زیرساخت سازمان محافظت کند.
اما FortiGate چیست و چرا در بسیاری از شبکههای سازمانی بهعنوان یکی از اجزای اصلی معماری امنیت شبکه استفاده میشود؟
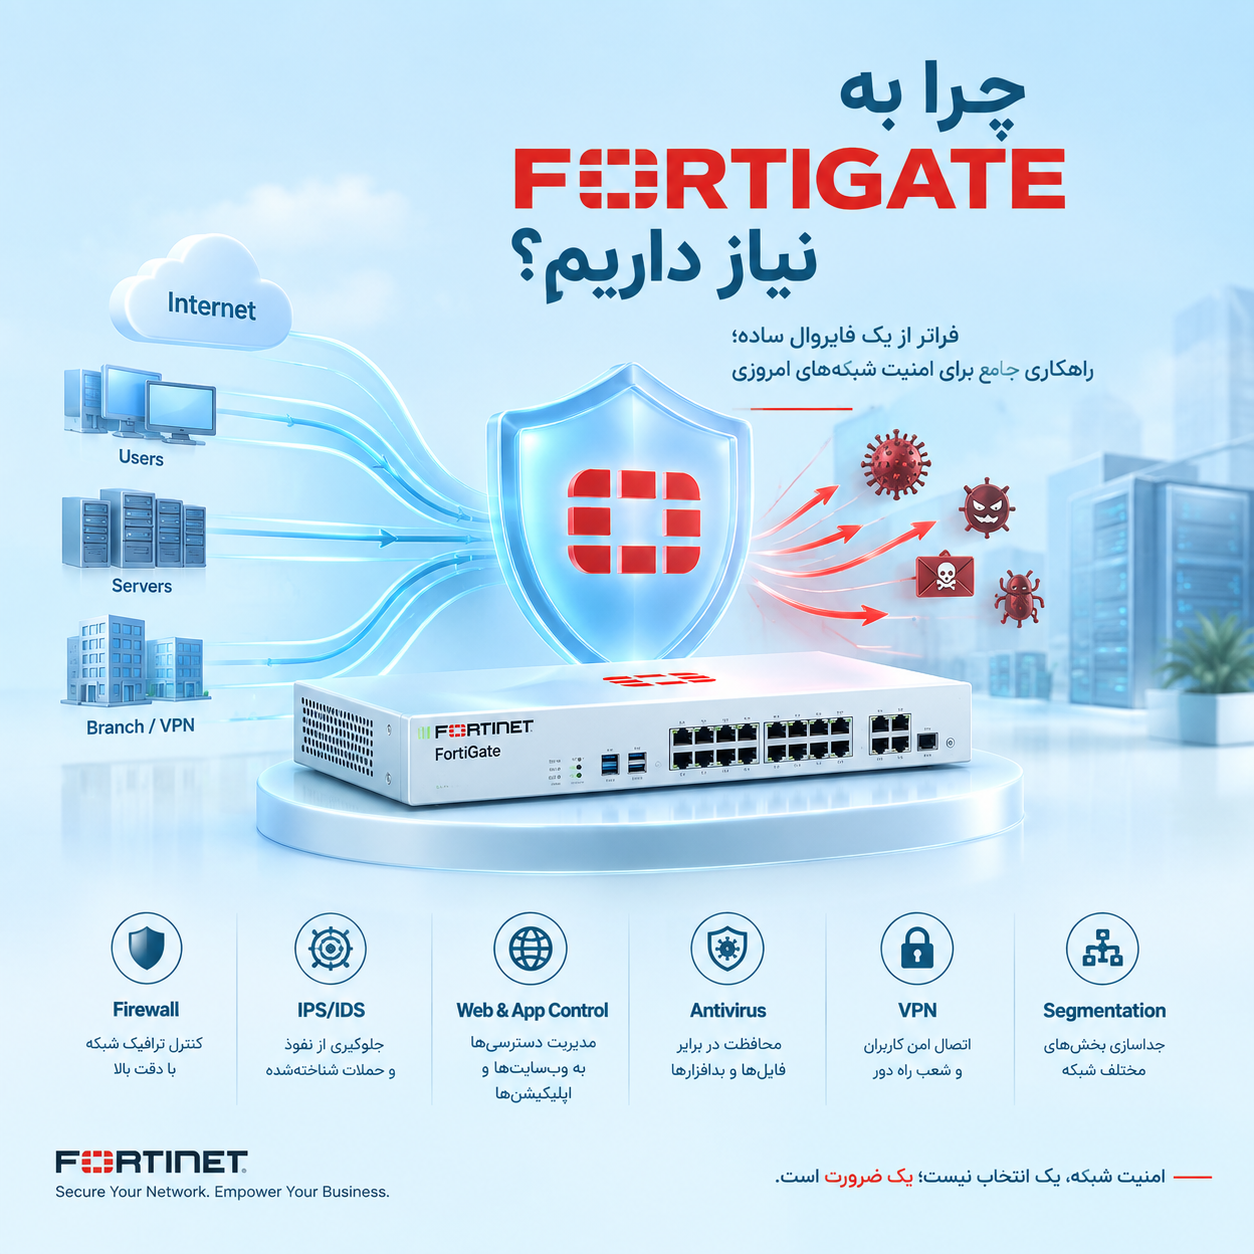
FortiGate یک راهکار امنیت شبکه از شرکت Fortinet است که قابلیتهایی مانند Firewall، IPS، کنترل Application، فیلترینگ وب، VPN و امکانات مختلف برای مدیریت و کنترل ترافیک شبکه را در اختیار سازمانها قرار میدهد.
در این مقاله بررسی میکنیم FortiGate چه کاری انجام میدهد، چه قابلیتهایی دارد و چرا میتواند نقش مهمی در محافظت از شبکه سازمانها داشته باشد.
FortiGate چیست؟
FortiGate یک پلتفرم Network Security از شرکت Fortinet است که در شبکههای سازمانی برای کنترل ترافیک و اجرای Policyهای امنیتی مورد استفاده قرار میگیرد.
وظیفه اصلی آن کنترل ارتباطات ورودی و خروجی و تعیین این موضوع است که چه ترافیکی اجازه عبور داشته باشد. اما در شبکههای مدرن، بررسی ساده IP و Port دیگر برای مقابله با تمام تهدیدها کافی نیست.
یک حمله سایبری ممکن است از طریق یک وبسایت مخرب، فایل آلوده، Application یا حتی یک ارتباط مجاز انجام شود. به همین دلیل FortiGate مجموعهای از قابلیتهای امنیتی را در کنار Firewall ارائه میکند تا سازمان بتواند کنترل دقیقتری روی ترافیک و دسترسیهای شبکه داشته باشد.
چرا یک فایروال ساده کافی نیست؟
برای درک بهتر کاربرد FortiGate، یک سناریوی ساده را در نظر بگیرید.
یکی از کاربران سازمان روی یک لینک آلوده کلیک میکند و سیستم او به بدافزار آلوده میشود.
اگر شبکه بدون Segmentation مناسب طراحی شده باشد، مهاجم ممکن است بتواند از همان سیستم به بخشهای دیگر شبکه دسترسی پیدا کند؛ برای مثال:
- Serverها
- File Server
- Database
- سیستمهای مدیریتی
- سایر کامپیوترهای کاربران
- تجهیزات شبکه
بنابراین امنیت شبکه فقط به جلوگیری از ورود تهدید از اینترنت محدود نمیشود. سازمان باید بتواند دسترسیها را کنترل کرده و در صورت آلوده شدن یک سیستم، از گسترش تهدید در سایر بخشهای شبکه جلوگیری کند.
FortiGate میتواند با استفاده از Firewall Policy، Segmentation و قابلیتهای امنیتی مختلف، ارتباط بین بخشهای مختلف شبکه را کنترل کند.
مهمترین قابلیتهای FortiGate چیست؟
1. Firewall و کنترل ترافیک شبکه
یکی از اصلیترین وظایف FortiGate، کنترل و مدیریت ترافیک شبکه است.
مدیر شبکه میتواند مشخص کند چه کاربری، از چه مبدأیی، به چه مقصدی و با چه سرویسی اجازه ارتباط داشته باشد.
برای مثال میتوان Policyهایی تعریف کرد که:
- کاربران فقط به سرویسهای مورد نیاز دسترسی داشته باشند.
- دسترسی مستقیم کاربران به Serverهای حساس محدود شود.
- ارتباط بین VLANهای مختلف کنترل شود.
- پورتها و سرویسهای غیرضروری مسدود شوند.
- دسترسی شعب به مرکز بر اساس قوانین مشخص مدیریت شود.
این کنترل دقیق میتواند سطح حمله یا Attack Surface شبکه را کاهش دهد.
2. IPS برای جلوگیری از نفوذ
یکی دیگر از قابلیتهای مهم FortiGate، Intrusion Prevention System یا IPS است.
IPS ترافیک شبکه را برای شناسایی الگوهای حمله، Exploitها و فعالیتهای مشکوک بررسی میکند و در صورت تشخیص تهدید، بر اساس Policyهای تعریفشده میتواند از آن جلوگیری کند.
این قابلیت بهخصوص زمانی اهمیت دارد که یک سرویس سازمانی در معرض اینترنت قرار گرفته باشد.
در واقع Firewall مشخص میکند «چه ارتباطی مجاز است»، در حالی که IPS میتواند ترافیک مجاز را نیز از نظر نشانههای حمله بررسی کند.
3. Web Filtering و Application Control
همه تهدیدهای سایبری از طریق Portهای ناشناخته وارد شبکه نمیشوند.
کاربران ممکن است به سایتهای مخرب، صفحات فیشینگ یا سرویسهایی دسترسی پیدا کنند که برای سازمان مناسب نیستند.
FortiGate با قابلیتهایی مانند Web Filtering امکان کنترل دسترسی کاربران به دستههای مختلف وبسایتها را فراهم میکند.
از طرف دیگر، Application Control به مدیر شبکه اجازه میدهد Applicationهای مختلف را شناسایی کرده و دسترسی به آنها را بر اساس Policy مدیریت کند.
این قابلیت برای سازمانهایی که میخواهند استفاده از منابع اینترنتی و Applicationهای خاص را کنترل کنند، اهمیت زیادی دارد.
4. محافظت در برابر بدافزارها
یکی دیگر از بخشهای مهم امنیت شبکه، شناسایی فایلها و محتوای مخرب است.
FortiGate میتواند در چارچوب قابلیتها و سرویسهای امنیتی فعالشده، ترافیک و فایلها را برای شناسایی تهدیدها بررسی کند.
این لایه امنیتی میتواند در کنار راهکارهای Endpoint Security مورد استفاده قرار گیرد.
البته باید توجه داشت که FortiGate جایگزین کامل امنیت Endpoint نیست؛ بلکه بخشی از یک معماری چندلایه امنیتی محسوب میشود.
5. FortiGate و VPN؛ ارتباط امن کاربران و شعب
امروزه بسیاری از سازمانها دارای شعب مختلف یا کاربران Remote هستند.
در چنین شرایطی برقراری ارتباط امن بین کاربران، شعب و شبکه مرکزی اهمیت زیادی دارد.
FortiGate از قابلیتهای VPN مانند IPsec VPN پشتیبانی میکند و میتواند برای ایجاد ارتباط امن بین شعب و شبکه مرکزی مورد استفاده قرار گیرد.
برای مثال، یک سازمان دارای چند شعبه میتواند ارتباط شعب را به شکل امن با دفتر مرکزی برقرار کرده و دسترسی هر شعبه را بر اساس نیاز خود محدود کند.
6. Network Segmentation؛ چرا جداسازی شبکه مهم است؟
یکی از اشتباهات رایج در طراحی شبکه، قرار دادن تمام سیستمها در یک شبکه یکپارچه است.
در یک معماری امنتر میتوان بخشهای مختلف شبکه را از یکدیگر جدا کرد؛ برای مثال:
User VLAN → Server VLAN → Guest VLAN → Management VLAN
در این ساختار، اگر یک سیستم کاربر آلوده شود، دسترسی آن به Serverهای حساس میتواند محدود شود.
FortiGate میتواند با اعمال Policy بین این بخشها، ارتباطات مجاز را کنترل کند.
این موضوع در برابر تهدیدهایی مانند Ransomware اهمیت زیادی دارد؛ زیرا هدف فقط جلوگیری از ورود بدافزار نیست، بلکه باید از گسترش آن در شبکه نیز جلوگیری کرد.
آیا خرید FortiGate بهتنهایی امنیت شبکه را تضمین میکند؟
خیر.
این نکته بسیار مهم است که خرید FortiGate بهتنهایی به معنی امن شدن شبکه نیست.
امنیت واقعی به نحوه طراحی و پیادهسازی زیرساخت بستگی دارد.
مواردی مانند:
- طراحی صحیح Network Architecture
- تعریف درست Firewall Policy
- محدود کردن دسترسیها
- Network Segmentation
- بهروزرسانی تجهیزات
- فعالسازی قابلیتهای امنیتی مورد نیاز
- بررسی Logها
- Monitoring
- مدیریت دسترسی کاربران
- Backup از Configuration
همگی در سطح امنیت نهایی شبکه تأثیر دارند.
حتی یک فایروال قدرتمند نیز اگر با Policyهای اشتباه یا دسترسیهای بیش از حد باز پیکربندی شود، نمیتواند حداکثر سطح حفاظت مورد انتظار را ارائه دهد.
FortiGate چیست و برای چه سازمانهایی مناسب است؟
FortiGate میتواند در سناریوهای مختلفی مورد استفاده قرار گیرد؛ از شبکههای سازمانی و شرکتها گرفته تا محیطهایی که دارای چند شعبه، کاربران Remote، Serverهای داخلی یا سرویسهای در معرض اینترنت هستند.
انتخاب مدل مناسب FortiGate نیز باید بر اساس عواملی مانند:
- تعداد کاربران
- حجم ترافیک
- تعداد Connectionها
- نوع سرویسهای شبکه
- تعداد شعب
- نیاز به VPN
- قابلیتهای امنیتی مورد نیاز
- رشد آینده سازمان
انجام شود.
بنابراین انتخاب FortiGate صرفاً بر اساس تعداد Port یا ظرفیت اسمی دستگاه تصمیم دقیقی نیست؛ بلکه باید کل نیاز امنیتی و معماری شبکه بررسی شود.
جمعبندی؛ FortiGate چیست و چرا اهمیت دارد؟
در پاسخ به سؤال FortiGate چیست میتوان گفت که FortiGate یک راهکار امنیت شبکه از Fortinet است که با ترکیب قابلیتهایی مانند Firewall، IPS، Web Filtering، Application Control، VPN و Network Segmentation، امکان کنترل و محافظت بهتر از زیرساخت شبکه را فراهم میکند.
با پیچیدهتر شدن حملات سایبری، سازمانها دیگر نمیتوانند امنیت شبکه را فقط به یک Firewall ساده یا آنتیویروس محدود کنند.
FortiGate میتواند یکی از اجزای مهم یک معماری امنیتی چندلایه باشد؛ معماریای که در آن کنترل ترافیک، محدودسازی دسترسیها، شناسایی تهدیدها، Segmentation و Monitoring در کنار یکدیگر قرار میگیرند.
با این حال، امنیت با خرید یک محصول به پایان نمیرسد.
یک FortiGate زمانی میتواند بیشترین ارزش را برای سازمان ایجاد کند که در کنار طراحی صحیح شبکه، Policyهای اصولی، Monitoring و یک استراتژی امنیتی چندلایه پیادهسازی شود.
در نهایت سؤال اصلی برای هر سازمان این نیست که:
«آیا ما فایروال داریم؟»
بلکه باید پرسید:
«اگر همین امروز یک سیستم در شبکه ما آلوده شود، معماری امنیتی ما تا چه اندازه میتواند از گسترش حمله جلوگیری کند؟»
پاسخ این سؤال، نقطه شروع طراحی یک شبکه امنتر است.